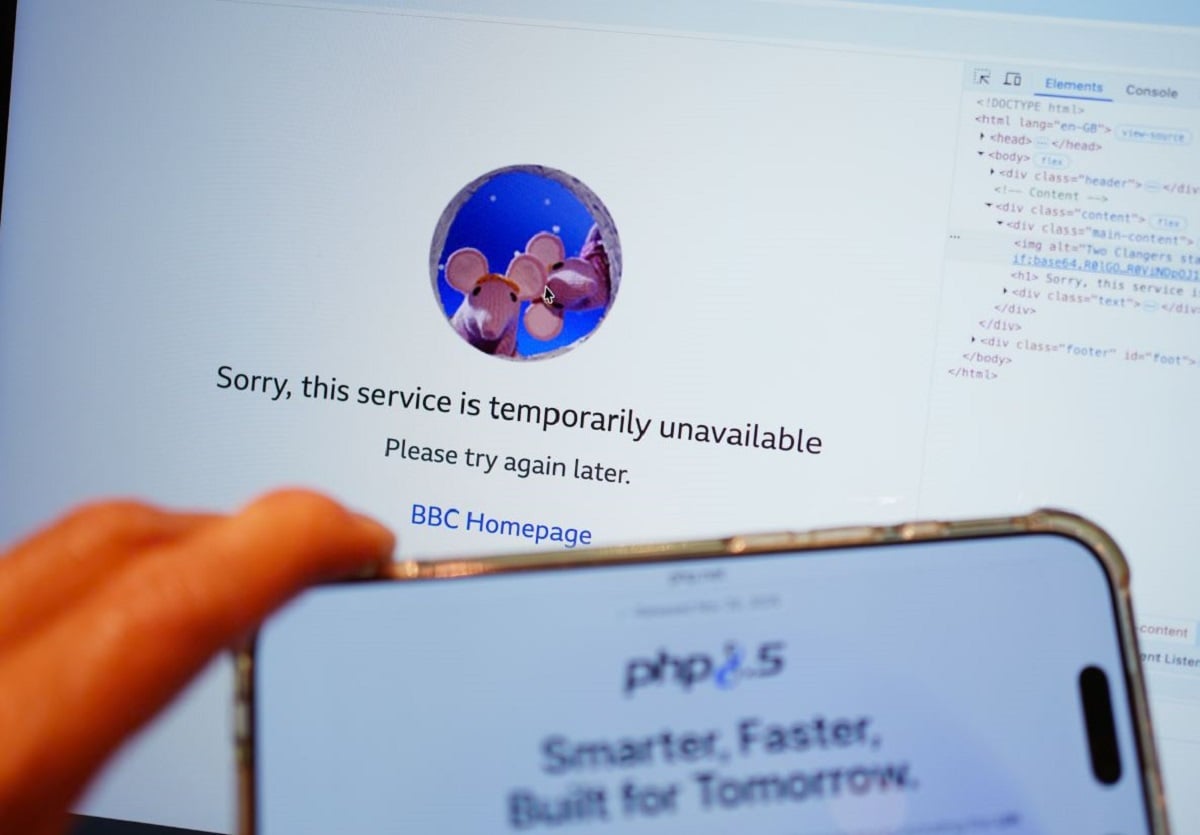
Παγκόσμια κινητοποίηση έχει προκαλέσει η ανακάλυψη μιας εξαιρετικά σοβαρής ευπάθειας στην PHP, τη γλώσσα προγραμματισμού στην οποία βασίζεται περίπου το 70% των ιστοσελίδων παγκοσμίως. Μέσα σε λίγες ώρες από τη δημοσιοποίηση του προβλήματος καταγράφηκαν εκατομμύρια απόπειρες εκμετάλλευσής του, αναγκάζοντας κυβερνήσεις και επιχειρήσεις να θέσουν προσωρινά εκτός λειτουργίας τις ιστοσελίδες τους για να εγκαταστήσουν τις απαραίτητες ενημερώσεις ασφαλείας. Η αμερικανική Υπηρεσία Εθνικής Ασφάλειας (NSA) προειδοποιεί ότι το κενό μπορεί να επιτρέψει σε χάκερ να αποκτήσουν τον έλεγχο διακομιστών, να υποκλέψουν ευαίσθητα δεδομένα και να διακόψουν κρίσιμες ψηφιακές υπηρεσίες. Ειδικοί χαρακτηρίζουν την ευπάθεια μία από τις σοβαρότερες που έχουν εντοπιστεί τα τελευταία χρόνια, ενώ ιδιαίτερη ανησυχία προκαλεί η δυνατότητα αξιοποίησής της με τη βοήθεια προηγμένων μοντέλων Τεχνητής Νοημοσύνης.
Σύμφωνα με τον Guardian, το πρόβλημα έγινε ευρέως γνωστό την Τετάρτη (21/10), προκαλώντας άμεση κινητοποίηση οργανισμών κυβερνοασφάλειας σε ολόκληρο τον κόσμο.
Η ευπάθεια, η οποία έχει ονομαστεί PHP2Shell, επηρεάζει τη PHP, μία από τις πιο διαδεδομένες γλώσσες προγραμματισμού για τη λειτουργία ιστοσελίδων και διαδικτυακών εφαρμογών.
Η έκταση της χρήσης της σημαίνει ότι η απειλή δεν περιορίζεται σε έναν συγκεκριμένο κλάδο. Δημόσιες υπηρεσίες, επιχειρήσεις, σχολεία, οργανισμοί και άλλες διαδικτυακές πλατφόρμες ενδέχεται να χρησιμοποιούν ευάλωτα συστήματα.
Η αντιμετώπιση του προβλήματος απαιτεί την εγκατάσταση διορθωτικών ενημερώσεων ασφαλείας, με ορισμένους οργανισμούς να επιλέγουν την προσωρινή διακοπή λειτουργίας των ιστοσελίδων τους μέχρι να ολοκληρώσουν τη διαδικασία.
Cloudflare: Εκατομμύρια απόπειρες εκμετάλλευσης μέσα σε λίγες ώρες
Η ταχύτητα με την οποία άρχισαν οι προσπάθειες εκμετάλλευσης της ευπάθειας εντυπωσίασε ακόμη και έμπειρους ειδικούς του χώρου.
Ο Μάθιου Πρινς, διευθύνων σύμβουλος της εταιρείας κυβερνοασφάλειας Cloudflare, ανέφερε ότι μέσα στα πρώτα 45 λεπτά από τη δημοσιοποίηση του προβλήματος καταγράφηκαν δεκάδες χιλιάδες απόπειρες επιθέσεων.
Μέσα σε δύο ώρες ο αριθμός είχε αυξηθεί σε εκατοντάδες χιλιάδες, ενώ στη συνέχεια έφτασε τα εκατομμύρια.
Η εταιρεία διαπίστωσε επίσης ότι είχαν προηγηθεί χιλιάδες απόπειρες εκμετάλλευσης κατά το δεκάωρο πριν από τη δημόσια ανακοίνωση της ευπάθειας.
Τα ευρήματα αυτά εντείνουν τις ανησυχίες για το ενδεχόμενο ορισμένοι επιτιθέμενοι να γνώριζαν ήδη το πρόβλημα και να είχαν αρχίσει να το αξιοποιούν πριν ενημερωθεί το ευρύ κοινό.
Η Amazon Threat Intelligence ανέφερε ότι η PHP2Shell αποτελεί πλέον στόχο εκτεταμένων προσπαθειών εκμετάλλευσης σε πραγματικά συστήματα.
Σύμφωνα με την εταιρεία, εντοπίστηκαν πολλαπλοί παράγοντες που δοκίμαζαν διαφορετικούς τρόπους αξιοποίησης της ευπάθειας ακόμη και πριν κυκλοφορήσει η διορθωτική ενημέρωση από τους προγραμματιστές της PHP την Τετάρτη.
Ωστόσο, τα εκατομμύρια των καταγεγραμμένων προσπαθειών δεν σημαίνουν ότι εκατομμύρια ιστοσελίδες έχουν παραβιαστεί επιτυχώς.
Ο Ράιαν Όστιν, ερευνητής της εταιρείας Calif που συνέβαλε καθοριστικά στον εντοπισμό της ευπάθειας, δήλωσε ότι, με βάση τα μέχρι στιγμής διαθέσιμα στοιχεία, δεν φαίνεται να έχει σημειωθεί εξίσου εκτεταμένη επιτυχής εκμετάλλευσή της.
NSA: Οι χάκερ μπορούν να πάρουν τον έλεγχο διακομιστών και να κλέψουν δεδομένα
Η αμερικανική Υπηρεσία Εθνικής Ασφάλειας εξέδωσε προειδοποίηση για τις πιθανές συνέπειες της ευπάθειας.
Σύμφωνα με την NSA, κακόβουλοι παράγοντες θα μπορούσαν να εκμεταλλευτούν το πρόβλημα για να αποκτήσουν τον έλεγχο διακομιστών ιστοσελίδων, να υποκλέψουν εμπιστευτικές πληροφορίες και να προκαλέσουν διακοπές λειτουργίας υπηρεσιών.
Ακόμη σοβαρότερος είναι ο κίνδυνος οι επιτιθέμενοι να χρησιμοποιήσουν έναν παραβιασμένο διακομιστή ως σημείο εισόδου για να διεισδύσουν βαθύτερα στο δίκτυο ενός οργανισμού.
«Οι κυβερνοεπιτιθέμενοι είναι πιθανό να μετατρέψουν την PHP2Shell σε εργαλείο επιθέσεων», προειδοποίησε η υπηρεσία.
Η NSA κάλεσε τις αμερικανικές κυβερνητικές υπηρεσίες να εγκαταστήσουν άμεσα τις διαθέσιμες διορθώσεις ασφαλείας, κρίνοντας ότι οι κίνδυνοι είναι αρκετά σοβαροί ώστε να απαιτούν επείγουσα αντιμετώπιση.
Αρκετές κυβερνητικές ιστοσελίδες τέθηκαν προσωρινά εκτός λειτουργίας για την πραγματοποίηση των απαραίτητων ενημερώσεων, ενώ πολλές επανήλθαν σε λειτουργία λίγο αργότερα.
«Η σοβαρότερη ευπάθεια των τελευταίων πέντε ετών»
Ο Κίραν Μάρτιν, πρώην επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας της Βρετανίας (NCSC), περιέγραψε την κατάσταση ως εξαιρετικά σοβαρή.
Όπως εξήγησε, οι περισσότερες ευπάθειες που εντοπίζονται καθημερινά σε διαδικτυακά συστήματα δεν έχουν σημαντικό αντίκτυπο.
Η συγκεκριμένη, ωστόσο, διαφέρει λόγω της ευρείας διάδοσης της PHP και των δυνατοτήτων που μπορεί να προσφέρει σε επιτιθέμενους.
Ο Μάρτιν τη χαρακτήρισε «τη σοβαρότερη ευπάθεια που έχει ανακαλυφθεί εδώ και πέντε χρόνια».
Η ανησυχία είναι ιδιαίτερα έντονη για σχολεία, τοπικές κυβερνήσεις και φιλανθρωπικούς οργανισμούς, οι οποίοι ενδέχεται να μη διαθέτουν εξειδικευμένες ομάδες κυβερνοασφάλειας για να εφαρμόσουν άμεσα τις απαραίτητες διορθώσεις.
Στη Βρετανία, ανάμεσα στις ιστοσελίδες που εμφανίζονταν εκτός λειτουργίας την Πέμπτη βρισκόταν και εκείνη της τηλεοπτικής εκπομπής The Traitors του BBC.
Πώς μπορούν να αξιοποιήσουν οι χάκερ την ευπάθεια
Ο Μίχαλ Βόζνιακ, ειδικός στις διαδικτυακές υποδομές, εξήγησε ότι μια επιτυχής εκμετάλλευση της ευπάθειας θα μπορούσε να προσφέρει πρόσβαση στους υπολογιστικούς πόρους ενός εκτεθειμένου συστήματος.
Κάθε μεγάλη διαδικτυακή υπηρεσία στηρίζεται σε διακομιστές, υπολογιστική ισχύ και διευθύνσεις IP, μέσω των οποίων επικοινωνεί με το υπόλοιπο διαδίκτυο.
Εφόσον ένας επιτιθέμενος αποκτήσει πρόσβαση σε τέτοιες υποδομές, μπορεί να τις αξιοποιήσει για σκοπούς που δεν σχετίζονται με τη φυσιολογική λειτουργία της ιστοσελίδας.
Για παράδειγμα, μια ομάδα χάκερ θα μπορούσε να χρησιμοποιήσει τη διεύθυνση IP ενός παραβιασμένου διακομιστή για να εξαπολύσει επιθέσεις εναντίον άλλων στόχων, αποκρύπτοντας τη δική της προέλευση.
Άλλοι επιτιθέμενοι θα μπορούσαν να εγκαταστήσουν λογισμικό εξόρυξης κρυπτονομισμάτων, εκμεταλλευόμενοι δωρεάν την υπολογιστική ισχύ και την ηλεκτρική ενέργεια του θύματος.
Σε διαφορετικές περιπτώσεις, ο στόχος θα μπορούσε να είναι η υποκλοπή δεδομένων ή η πρόσβαση σε πρόσθετα συστήματα ενός οργανισμού.
Ο Βόζνιακ διευκρίνισε ότι δεν είναι ακόμη γνωστό σε ποια έκταση έχουν πραγματοποιηθεί τέτοιες επιτυχείς παραβιάσεις, ενώ ορισμένοι διαχειριστές ενδέχεται να μη γνωρίζουν καν ότι τα συστήματά τους έχουν εκτεθεί.
Ο ρόλος της Τεχνητής Νοημοσύνης στην ανακάλυψη του κενού ασφαλείας
Ιδιαίτερο ενδιαφέρον παρουσιάζει το γεγονός ότι, σύμφωνα με τους ερευνητές, οι αδυναμίες που οδήγησαν στην PHP2Shell υπήρχαν στον κώδικα εδώ και δεκαετίες.
Η εταιρεία κυβερνοασφάλειας Wiz, μία από τις ερευνητικές ομάδες που εντόπισαν το πρόβλημα, χαρακτήρισε την ευπάθεια ενδεχομένως μία από τις σοβαρότερες που έχουν ανακαλυφθεί ποτέ.
Όπως ανέφερε, η πρακτική αξιοποίησή της απαιτούσε έναν εξαιρετικά σύνθετο συνδυασμό τεχνικών βημάτων, ο οποίος μέχρι πρόσφατα βρισκόταν στα όρια των δυνατοτήτων των ανθρώπινων ερευνητών.
Τα προηγμένα μοντέλα Τεχνητής Νοημοσύνης περιόρισαν σημαντικά αυτές τις δυσκολίες, καθιστώντας εφικτή την εκμετάλλευση ενός παλαιού προβλήματος που δεν είχε αξιοποιηθεί με τον ίδιο τρόπο στο παρελθόν.
Η διαπίστωση αυτή αναδεικνύει μια νέα πρόκληση για την κυβερνοασφάλεια: εργαλεία Τεχνητής Νοημοσύνης μπορούν να βοηθούν στον εντοπισμό και στην αντιμετώπιση αδυναμιών, αλλά ενδέχεται επίσης να μειώνουν τα τεχνικά εμπόδια για τη δημιουργία επικίνδυνων επιθέσεων.
Αντιδράσεις για τη δημοσιοποίηση πριν από τη διόρθωση
Η διαχείριση της αποκάλυψης της ευπάθειας έχει προκαλέσει ερωτήματα στην κοινότητα της κυβερνοασφάλειας.
Ο καθηγητής Άλαν Γούντγουορντ επισήμανε ότι πληροφορίες για το πρόβλημα αποκαλύφθηκαν πριν καταστεί διαθέσιμη η σχετική διόρθωση, δίνοντας ενδεχομένως στους επιτιθέμενους χρονικό περιθώριο να προετοιμάσουν τις ενέργειές τους.
Ο ίδιος σχολίασε χαρακτηριστικά ότι κάποιος «έβγαλε τη γάτα από το σακί».
Το ζήτημα είναι ιδιαίτερα ευαίσθητο επειδή η συνήθης πρακτική στην κυβερνοασφάλεια είναι να συντονίζεται η δημοσιοποίηση μιας σοβαρής ευπάθειας με τη διαθεσιμότητα των διορθώσεων, ώστε να περιορίζεται το χρονικό διάστημα κατά το οποίο τα συστήματα παραμένουν εκτεθειμένα.
Νότια Κορέα, Κίνα και Ιαπωνία λαμβάνουν έκτακτα μέτρα
Η ανησυχία έχει οδηγήσει κυβερνήσεις στην Ασία να ενεργοποιήσουν έκτακτες διαδικασίες προστασίας.
Η Νότια Κορέα ανακοίνωσε την Πέμπτη (22/10) την ενεργοποίηση μέτρων έκτακτης κυβερνοασφάλειας και την αναβάθμιση του επιπέδου συναγερμού για τις επιχειρήσεις του ιδιωτικού τομέα.
Παράλληλα, απέστειλε οδηγίες σε δεκάδες χιλιάδες εταιρείες για την αντιμετώπιση της ευπάθειας.
Στην Κίνα, το υπουργείο Βιομηχανίας κάλεσε τους οργανισμούς να ελέγξουν άμεσα τα συστήματά τους και να προχωρήσουν στην εγκατάσταση της νεότερης ασφαλούς έκδοσης της PHP.
Οι κινεζικές Αρχές συνέστησαν επίσης ενίσχυση της παρακολούθησης των συστημάτων, καθώς και αλλαγή κωδικών πρόσβασης και κλειδιών ασφαλείας.
Στην Ιαπωνία, ο πρωθυπουργός κάλεσε επιχειρήσεις και οργανισμούς να εγκαταστήσουν άμεσα τις διορθωτικές ενημερώσεις ή, εφόσον αυτό δεν είναι δυνατό, να θέσουν προσωρινά εκτός λειτουργίας τις ευάλωτες ιστοσελίδες τους.
Η διεθνής κινητοποίηση συνεχίζεται, καθώς οι ειδικοί επιχειρούν να αποτιμήσουν τον πραγματικό αριθμό των επιτυχών παραβιάσεων.
Το γεγονός ότι έχουν καταγραφεί εκατομμύρια απόπειρες εκμετάλλευσης μιας ευπάθειας που επηρεάζει τόσο διαδεδομένη τεχνολογία καθιστά την ταχεία εγκατάσταση των διορθώσεων κρίσιμο ζήτημα για την προστασία των διαδικτυακών υποδομών παγκοσμίως.